
運用支援 / 監視サービス
セキュリティ情報最前線
- コラム
SCS評価制度
【SCS 第1回】サプライチェーンの信頼を担保する新基準、経済産業省「SCS評価制度」とは
制度の背景から星★による格付け管理、中小企業向けの普及支援策まで徹底解説
はじめに
今日のビジネス環境において、インターネットやデジタル技術の活用は業務の効率化や新しい価値の創出に欠かせないものとなっています。
しかしその一方で、サイバー攻撃の脅威は年々深刻化しており、大企業だけでなく中堅・中小企業をも巻き込むサプライチェーン全体の重大な経営リスクとなっています。
こうした状況を踏まえ、経済産業省は新たなサイバーセキュリティに関する施策として「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」*1の構築を進めています。
この制度は、製品やサービスが作られてから消費者に届くまでの繋がり、すなわちサプライチェーンに関わるすべての企業の安全性を客観的に評価し、日本全体の産業基盤を守るための画期的な試みです。
まだ制度構築が完了していないにも関わらず、各方面から非常に注目されている制度ですので、弊社ではセキュリティコラムにおいて、 制度の全体像から要求事項および評価基準に適合するための具体的な対応策までを6回に分けて分かりやすく解説してまいります。
第1話となる今回は、制度が作られることになった背景や、本日現在で明らかになっている制度の仕組み、そして国が用意している強力な支援策についてお伝えします。
創設の背景:なぜ今、新制度が必要なのか
私たちが日々の業務で利用しているシステムやネットワークは、多くの取引先と複雑に繋がっています。
この繋がりを逆手に取ったサイバー攻撃が急増していることが、経済産業省が新しい評価制度を創設した最大の理由です。
まずは、今なぜこの制度が必要とされているのか、その背景にある3つの大きな課題を整理してみましょう。
見えないリスク:取引先のセキュリティ対策状況の可視化不足
セキュリティ対策が強固な大企業を直接狙うのではなく、その取引先である中堅・中小企業を最初の足がかりとして侵入し、
最終的にグループ全体やサプライチェーン全体を麻痺させるサプライチェーン攻撃が近年多発しています。
製造業の工場が稼働停止に追い込まれたり、流通・小売業の物流システムがストップしたりする被害は、決して他人事ではありません。
ここで大きな問題となるのが、取引先がどのようなセキュリティ対策を行っているかが外部から見えないという点です。
これまでは、発注元の企業が取引先に対して独自のアンケート用紙を配り、自己申告の形で対策状況を確認することが一般的でした。 しかし、この方法には限界があります。自己申告であるため内容の正確性を客観的に担保することが難しく、本当に安全なのかどうかを正しく見極めることが困難だったのです。 対策状況が不透明であることは、サプライチェーン全体において重大な見えないリスクとなっています。
重複するセキュリティ要求による負荷軽減
一方で、発注を受ける側のサプライヤー企業、特に中堅・中小企業にとっては、別の深刻な負担が生じていました。
複数の大企業や親会社と取引がある場合、それぞれの発注元から異なる書式や基準でセキュリティ対策のチェックシートが送られてくるため、
その対応に多大な時間と労力を奪われていたのです。
内容は似通っているにもかかわらず、発注元ごとにバラバラな要求基準に対応しなければならない状況は、
リソースの限られた中堅・中小企業にとって大きな負担であり、対策そのものを停滞させる要因にもなっていました。
今回の新しい制度は、国が統一した客観的な評価基準を定めることで、こうした重複するセキュリティ要求を解消し、日本全体の監査に関わるコストや負担を大幅に削減する狙いがあります。
サプライチェーン全体の底上げ
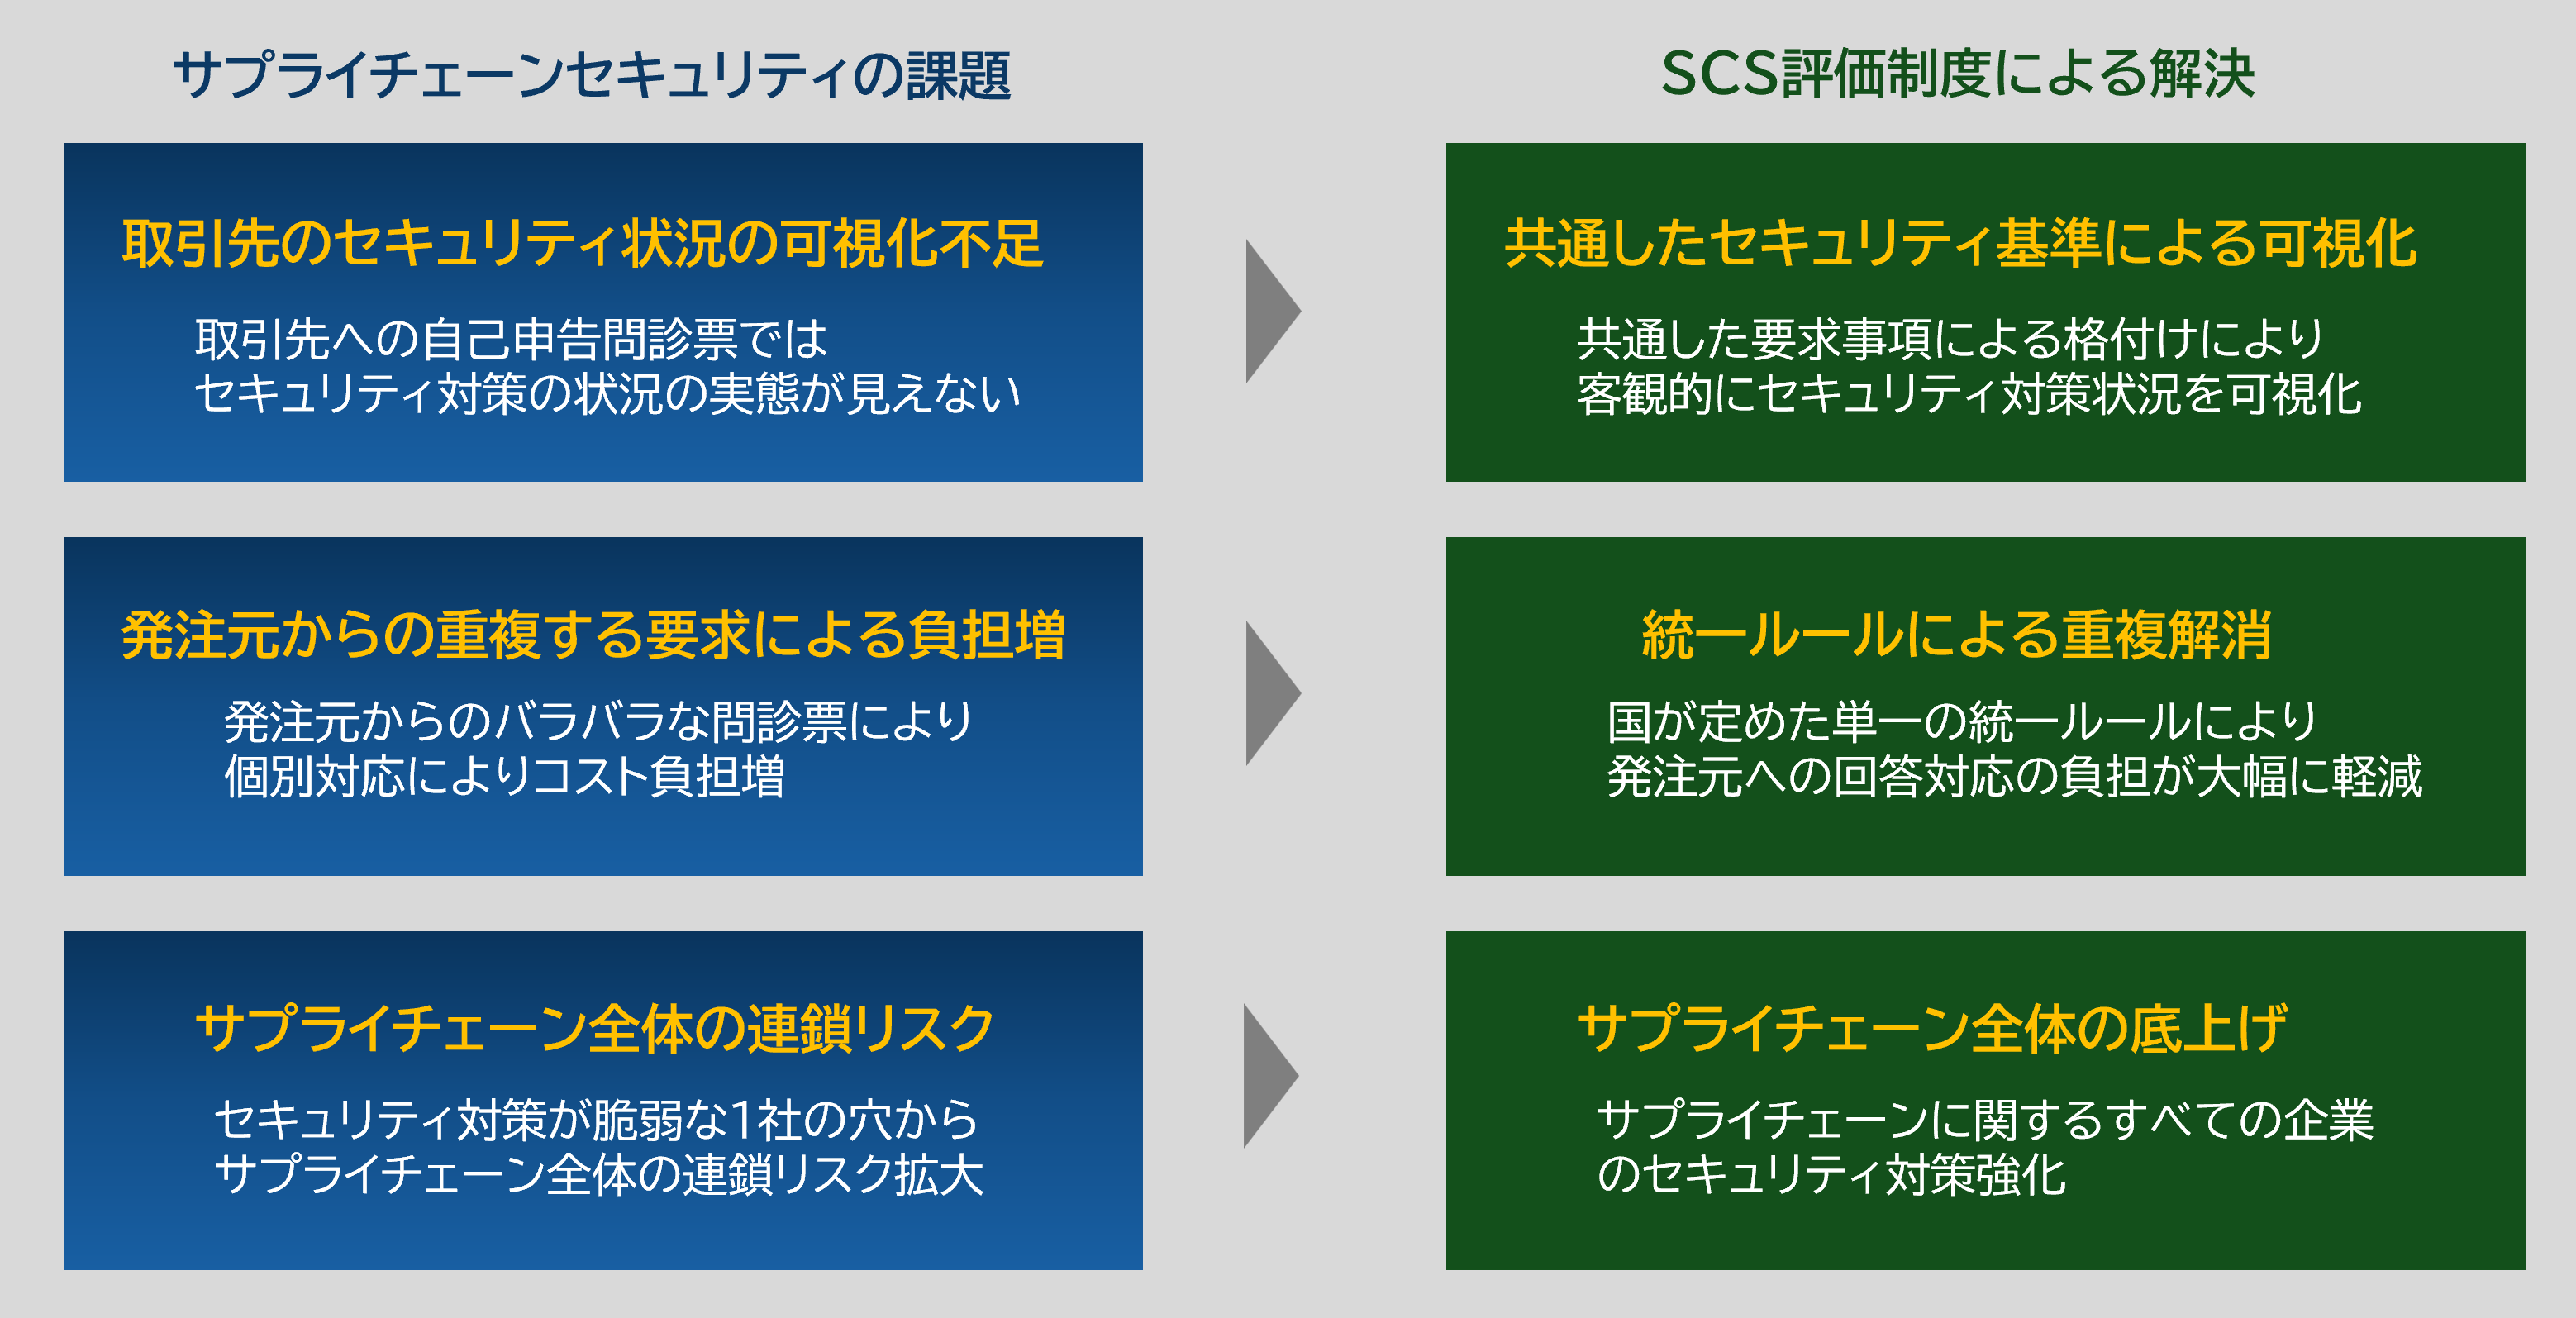
サイバーセキュリティの世界には、全体の安全性は最も対策が脆弱なところによって決まるという原則があります。 どれだけ発注元の大企業が巨額の投資をして完璧な防壁を築いていても、部品を納入する発注先企業や、 物流を担う配送会社のパソコン1台がマルウェアに感染するだけで、そこからネットワークを通じて重要な設計データが盗まれたり、 ランサムウェアの拡散によりサプライチェーン全体が停止する可能性すらあります。
経済産業省が本制度を通じて目指しているのは、一社も取り残さないという強い意志のもと、
サプライチェーンに関わるすべての企業がそれぞれの規模や役割に応じた適切な対策を行える環境づくりです。
サプライチェーンを構成するすべての企業が、共通の物差しで対策を進めることで、エコシステム全体の防御力を底上げし、
日本の産業全体の競争力を維持することが、この制度の真の意義なのです。
制度の骨子と格付け、今後のロードマップ
では、具体的にどのような制度が作られようとしているのでしょうか。 2026年3月に経済産業省から発表された要求事項および評価基準案などの公開情報をベースに今後の見通しを解説します。
実力を可視化する「星(★3〜★5)」による格付け管理
本制度の最も大きな特徴は、企業のセキュリティ対策の実績や信頼性を客観的に評価し、分かりやすく星の数で格付けする仕組みが導入される点です。
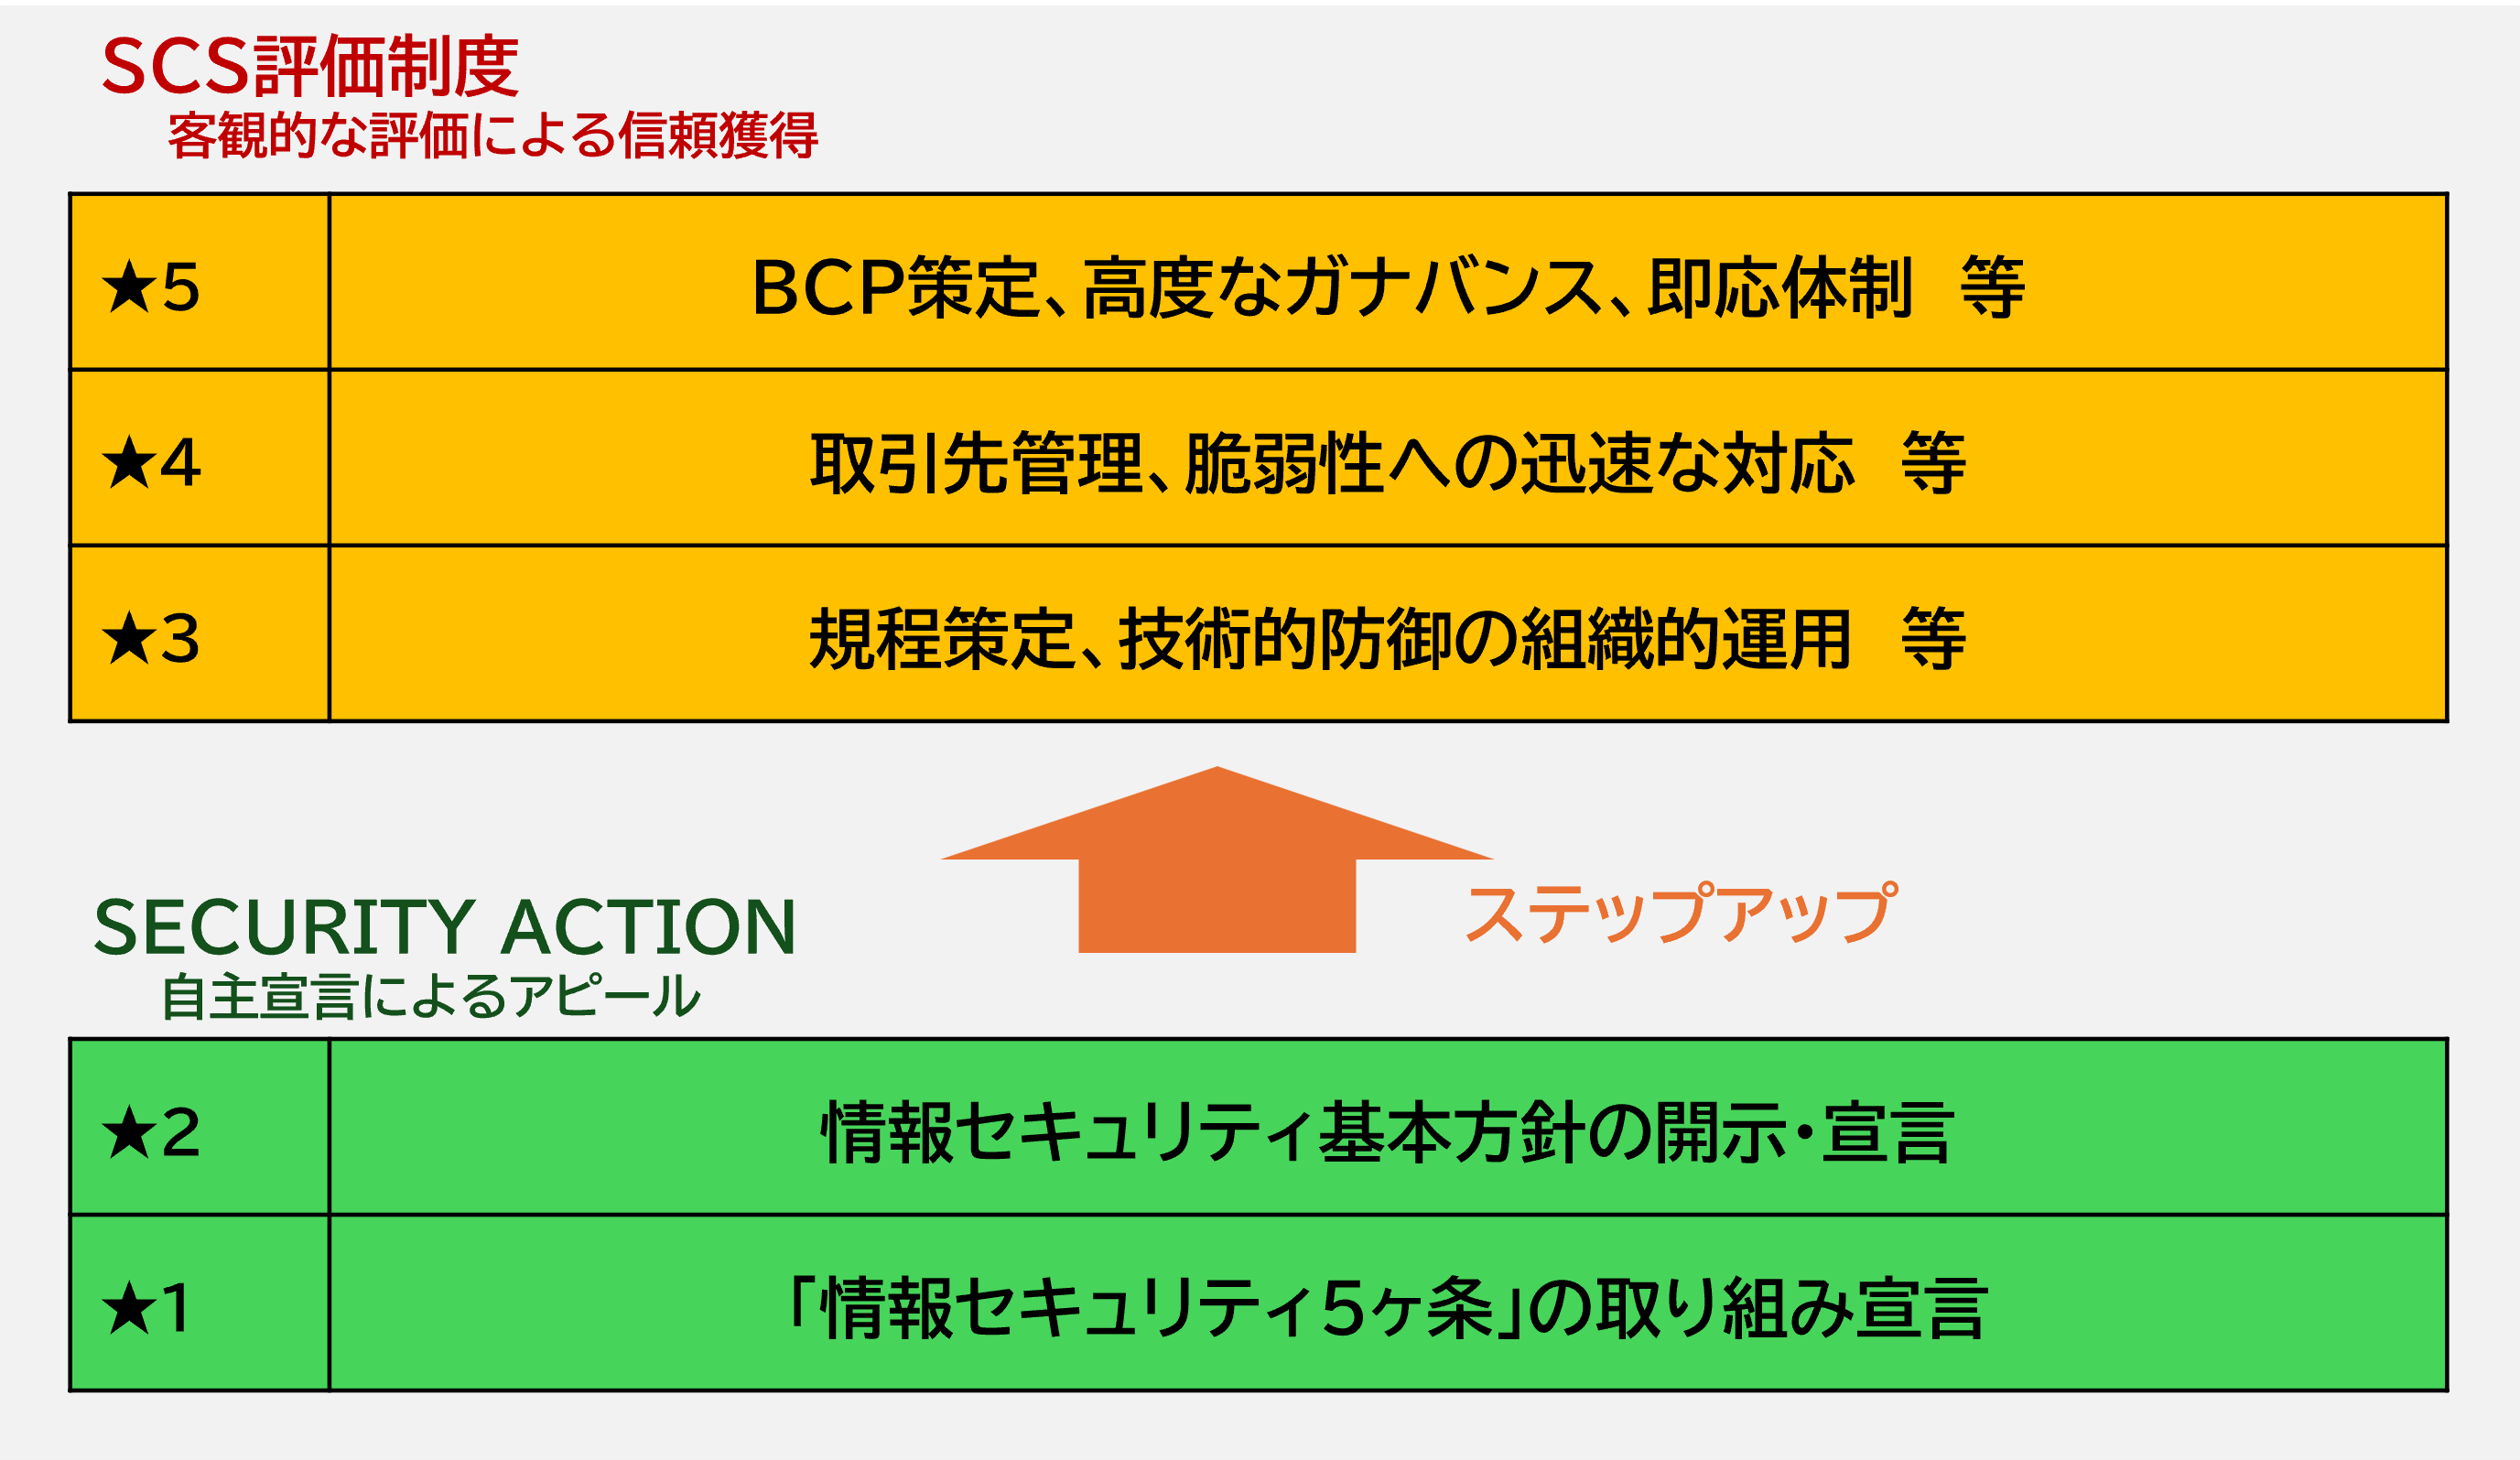
具体的には、★3から★5までの3段階の評価レベルが設定される予定となっています。
現時点の検討案によれば、それぞれのレベルは以下のような水準を想定しています。
- ★3:基本的なセキュリティ規程があり、技術的な防御策(ウイルス対策や適切なアクセス制限など)が組織的に実務へ落とし込まれ、運用されているレベル。
- ★4:★3の内容に加え、より高度な管理体制が敷かれ、サプライチェーン内の外部パートナー企業の管理や、 最新の脆弱性への迅速な対応、異常の早期検知体制などが整っているレベル。
- ★5:最上位のレベルとして、サイバー攻撃を想定した事業継続計画(BCP)の策定や、経営層が主導する極めて高度なガバナンス体制、 および有事の際の即応体制が完全に確立されているレベル。
どの星を目指すべきかは、企業の規模だけでなく、その企業がサプライチェーンの中で担っている役割や、扱う情報の重要度によって決まります。
大枠としてこの3段階の客観的な格付けによって、取引先に対して自社のセキュリティの健全性を証明できるようになることはほぼ間違いありません。
自主宣言から客観評価へ:「SECURITY ACTION」との関係性
すでに中小企業の皆様の間では、独立行政法人情報処理推進機構(IPA)が推進している
「SECURITY ACTION」*2の取り組みを進め、ロゴマークを取得されている方もいらっしゃるかと思います。
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度であり、以下の2段階で構成されています。
- ★1:情報セキュリティ対策の基本中の基本である「情報セキュリティの5ヶ条」に取り組むことを宣言するレベル
- ★2:自社の経営指針として「情報セキュリティ基本方針」を定め、それを社内外へ宣言し、組織としてルールや規程を整備し、 体制を整えて対策を進める姿勢を示すレベル
今回の新しいSCS評価制度は、従来のSECURITY ACTIONからのステップアップの関係になることが決まっています。
SECURITY ACTIONは企業が自発的に取り組む自主宣言の場であったのに対し、
SCS評価制度は第三者の視点なども交えたより客観的な評価を伴う仕組みになります。
これまでの自主宣言(★1・★2)でセキュリティの基礎体力をつけた中堅・中小企業が、より信頼性の高い取引を目指して、
本制度の★3以上の取得へとスムーズに移行できるような審査の連携や優遇措置が盛り込まれる見通しです。
対応を後押しする国の強力な普及・支援策
セキュリティ対策の重要性は理解できても、資金やIT人材が不足している中堅・中小企業にとって、新しい制度への対応は高いハードルに感じられるかもしれません。
国もその懸念を深く認識しており、制度の義務化や押し付けではなく、企業を強力にバックアップするための普及・支援策を並行して用意しています。
身近なワンストップ相談窓口「お助け隊サービス」の拡充
国が用意している具体的な支援メニューの筆頭が、サイバーセキュリティお助け隊サービスの拡充です。
これは、中小企業が導入しやすい安価な月額料金で、サイバー攻撃の監視、万が一の際の駆けつけ対応、
そして被害時の損害をカバーするサイバー保険までをワンストップで提供する、国の認定を受けた民間サービスです。
現在での見通しとして、SCS評価制度の開始に合わせて、このお助け隊サービスの対象範囲がさらに広がり、 評価基準を満たすための機能があらかじめ組み込まれた新しいサービスプランが登場する可能性が極めて高いとされています。
ただし、従来型のお助け隊サービスとの違いは、「サービスを導入したらそれでSCS認証が取得できる」とはいかないところです。
あくまでも企業・組織が一人称でサイバーセキュリティに立ち向かうことが重要で、専門的に足りないところをサービスで補強するという考え方が重要になってまいります。
伴走型で対策を加速:中小企業向けセキュリティ専門家の確保
もう一つの目玉となる支援策が、経済産業省やIPAが主導して整備を進めている中小企業向けサイバーセキュリティ専門家リストの活用です。*3
これは、中堅・中小企業の業務実態や予算規模を正しく理解し、適切な身の丈に合ったアドバイスができる公的な資格を持った専門家をデータベース化し、
企業とマッチングする仕組みです。
制度への対応を進めるにあたり、何から手をつければ良いか分からない企業に対して、これらの専門家が直接企業に赴き、 資産の棚卸しや規程の作成を一緒に手伝ってくれる伴走型支援の体制が強化されています。
費用面についても、国や自治体による補助金・助成金の活用ができる仕組みが検討されており、 資金力に不安がある企業でも安心して専門家の知恵を借りられるようになる見込みです。
まとめ
経済産業省が推進するサプライチェーン強化に向けたセキュリティ対策評価制度、SCS評価制度は、単に企業へ新しい規制や負担を課すためのものではありません。 むしろ、バラバラだった取引先からの要求を一本化し、自社が真面目に取り組んできたセキュリティ対策の成果を星の数という明確な形で世の中にアピールできる、絶好の機会と捉えることができます。 セキュリティがしっかりしているという事実は、これからのデジタル社会において、新たな取引を獲得するための最大の営業武器になり得ます。
本日現在、制度の運用ルールの細部や具体的なスタート時期については最終調整中の部分もありますが、基本的な評価基準の方向性は固まっています。 今から準備を始めることは、決して早すぎることはありません。
第2回からは本制度の具体的な要求事項*4の解説に入っていきます。
まず組織の土台となるガバナンスの整備と、取引先管理の具体的な実務について、初級・中級レベルの専門的なポイントを交えながら詳しく紐解いていきましょう。
自社の防衛力を高め、取引先から選ばれ続ける企業になるための第一歩を、ぜひ一緒に踏み出していきましょう。