
運用支援 / 監視サービス
セキュリティ情報最前線
- コラム
SCS評価制度
【SCS 第2回】SCS評価制度における「要求事項および評価基準」とは
星の取得にとどまらず組織のセキュリティ向上への利用法を伝授
はじめに
前回のコラムでは経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の概要について解説いたしました。
今後のコラムでは、SCS評価制度で中心的な役割を果たす「要求事項および評価基準」(以下、「要求事項」)の内容と、対応すべきセキュリティ対策について、 解説してまいりますが、その前に「要求事項および評価基準」の制度上の位置づけ、その構成体系および企業における具体的な利用方法について解説いたします。
SCS評価制度における「要求事項」の位置づけ
要求事項は、SCS評価制度における共通の物差し(基準)であり、制度の骨幹をなす最も重要な要素です。
これまで日本の産業界、特に製造業や流通・小売業のサプライチェーンでは、発注元企業が独自のセキュリティチェックシートを委託先へ配布し、 対策状況を確認する運用が一般的でした。そのため、企業ごとに求められる内容や評価基準が異なり、セキュリティ対策のレベルにもばらつきが生じていました。
SCS評価制度の要求事項は、国(経済産業省・IPA)が主導し、NIST CSFやISMSなどの国際的な基準との整合を図りながら、日本のサプライチェーンの実態に合わせて策定した統一基準です。
単なる形式的なチェックリストではなく、「企業がどのようなセキュリティ対策を実施していれば、サプライチェーンの一員として客観的に信頼できるか」を具体化した規範として位置づけられています。
要求事項の構成体系
SCS評価制度の要求事項は、全体像を把握しやすいよう「大分類(ドメイン) > 中分類 > 各要求項目」という多層的な構造で整理されています。
階層構造の概要
要求事項の階層は下記のように3段階の構造になっています。
- 大分類:セキュリティ対策の主要な7つの領域(ガバナンスから復旧まで)
- 中分類:大分類をさらに実務単位へ細分化したカテゴリー(例:1-1 推進体制、4-1 ID管理など)
- 要求項目(評価基準):個々の具体的な要求動作・設定・運用ルール
大分類(7分野)の体系
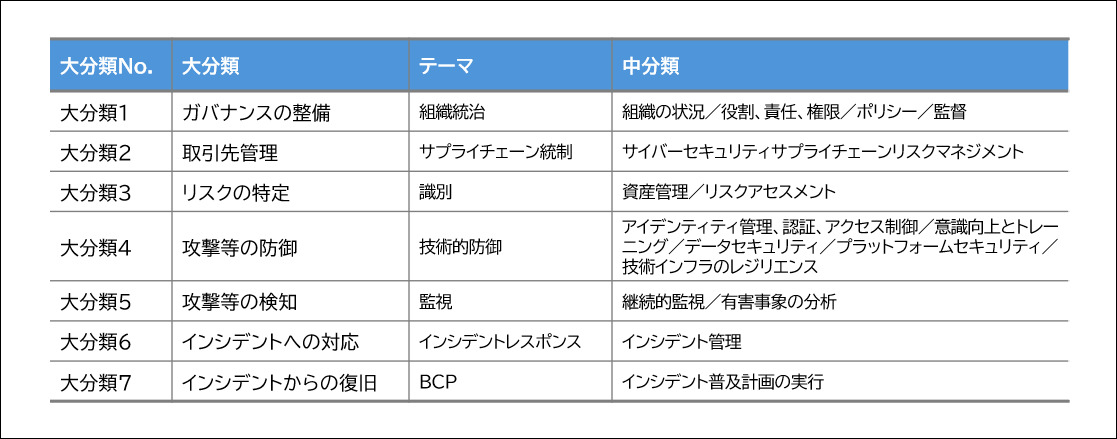
経産省・IPAから提示されている要求事項の大分類は、国際的な標準モデル(NIST Cybersecurity Framework)に即した 「識別・防御・検知・対応・復旧」のサイクルに「ガバナンス」と「取引先管理」を加えた体系で構成されています。
★(星)の評価レベルによる要求水準の違い
要求事項は、企業が取得を目指す評価レベル(★3〜★5)に応じて、求められる対策の深さや適用範囲がグラデーション状に広がる構造となっています。
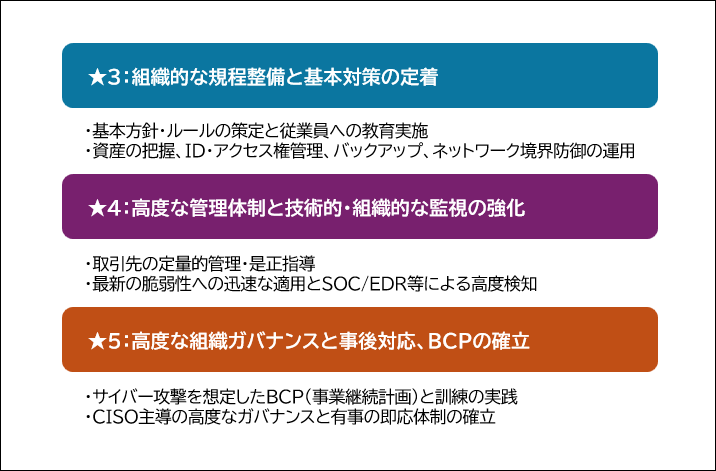
- ★3(標準レベル)
- 想定される組織:サプライチェーンを構成する多くの主要中堅・中小企業 要求水準:基本的なセキュリティ規程が存在し、アクセス制御やウイルス対策、バックアップといった基礎的な技術対策が組織的に運用されていること。
- ★4(応用レベル)
-
想定される組織:重要データを扱う企業や、多数の協力会社を統括する中核企業
要求水準:★3の対策に加え、委託先の管理・是正プロセスの運用、EDRやログ監視による早期検知体制、脆弱性の迅速な修正プロセスが構築されていること - ★5(高度レベル)
-
想定される組織:社会インフラや極めて高度な機密情報を担う大企業・中核企業
要求水準:経営層が主導する高度なガバナンス体制が機能し、ランサムウェア等の深刻な事態を想定したBCP(事業継続計画)や復旧即応体制が完全に確立・訓練されていること
なお、実務上の重要な注意点として、本日現在公開されている要求事項案においては、★3および★4の具体的な評価基準が先行して提示されており、★5の要求事項の詳細はまだ含まれていません。
★5の具体的な要件については、今後の制度の本格運用や社会情勢に合わせて順次策定・追加される見通しとなっています。 しかし、企業が目指すべき最終的なセキュリティのゴール像、あるいはロードマップの終着点として、上記の高度なガバナンスやBCPの視点をあらかじめ視野に入れておくことは極めて重要です。
格付け獲得を目指す企業における「要求事項」の活用方法
制度で規定される評価レベル(★3〜★5)の取得を目指す中堅・中小企業やその管理職・情シス担当者にとって、要求事項は審査の通過だけでなく、自社のセキュリティ対応の状況を把握し、 向上を図るために以下のような活用方法もあります。
現状把握(Gap分析)ツールとしての活用
要求事項の各項目と自社の現状の運用・対策を照らし合わせることで、「自社に何が足りていて、どこが抜け落ちているか(ギャップ)」を網羅的に診断できます。 場当たり的な対策ではなく、網羅的な点検ガイドとして機能します。
セキュリティ対策ロードマップ(実行計画)の策定指標
Gap分析によって抽出された課題に対し、「★3を取得するために今年度取り組むべき優先項目」「★4を見据えて来期予算化すべきシステム投資(EDRやログ管理等)」といった、 中長期的な社内対策ロードマップを論理的に策定する指標となります。
サプライチェーン間における「共通言語」としての活用
発注元企業や取引先に対して、「当社はSCS評価制度の要求事項に準拠した運用を行っています」と説明できるようになります。 個別の問診票対応の負担を減らし、取引先との信頼構築・契約交渉における共通言語として活用できます。
第三者評価・格付け獲得に向けた証跡(エビデンス)の準備
将来的に第三者機関による評価や格付けを受ける際、各要求事項に対してどのような規程を定め、 どのようなログや運用実績(エビデンス)を残しているかを示せるよう、社内体制や記録管理を整備する手引きとなります。
まとめ
SCS評価制度の要求事項は、単に「規制をクリアするための条件」ではなく、「自社のセキュリティ体質を強化し、サプライチェーンにおける信頼を獲得するための実践的なガイドライン」です。
自社の役割や扱う情報の重要度に応じて目指すべきレベル(★3〜★5)を設定し、要求事項をGap分析やロードマップ策定に活用することで、効果的かつ無駄のないセキュリティ投資・組織強化を実現することができます。